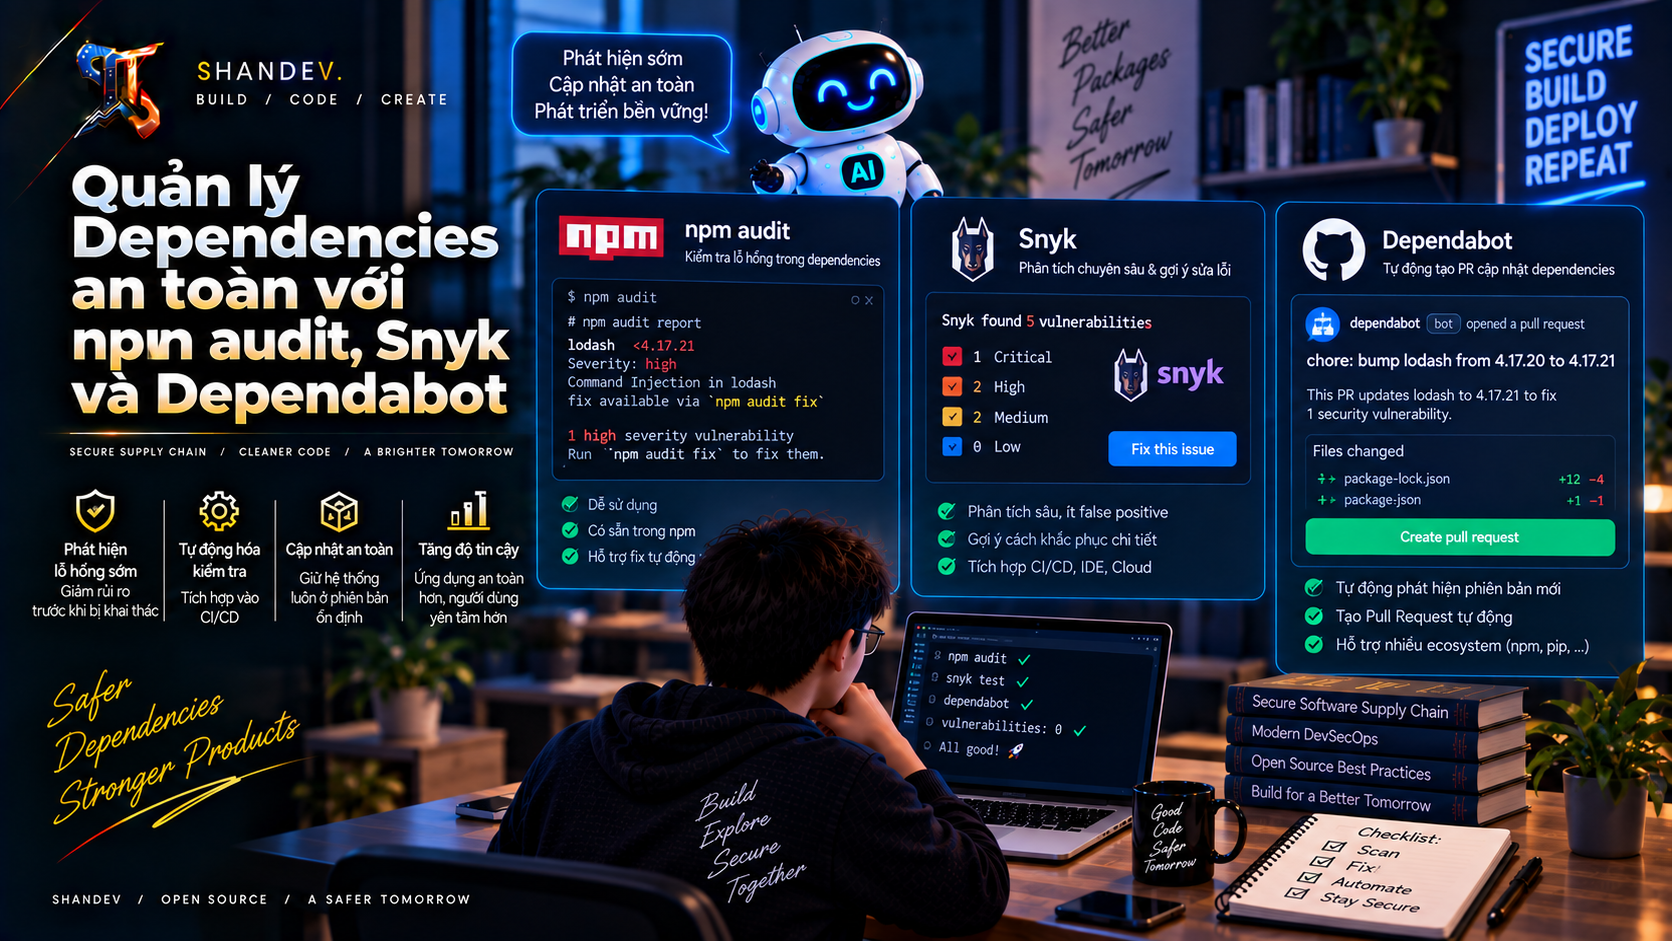
Quản lý Dependencies an toàn với npm audit, Snyk và Dependabot
Hướng dẫn quản lý dependency security với npm audit, Snyk, Dependabot và SCA: lockfile, CI policy, triage, remediation, transitive dependencies và supply-chain security.
ShanverseCập nhật 11 phút đọc— lượt xemĐang tải lượt xem
Supply Chain Security
DevSecOps
Vì sao thư viện bên thứ ba là một phần của attack surface?
Một ứng dụng Node.js nhỏ có thể kéo theo hàng trăm hoặc hàng nghìn package trực tiếp và transitive. Mỗi package có thể chứa:
Lỗ hổng đã biết trong một version cụ thể.
Maintainer account hoặc release pipeline bị compromise.
Malicious package, typosquatting hoặc dependency confusion.
Install script chạy code khi npm install.
Dependency đã bỏ bảo trì và không còn bản vá.
License hoặc provenance không phù hợp policy.
API behavior thay đổi khi auto-update.
SCA—Software Composition Analysis—giúp lập dependency graph, đối chiếu advisory database và đề xuất remediation. Nó không thay thế code review, runtime controls hay đánh giá uy tín package.
Bình luận
Direct, transitive, dev và optional dependencies
Mermaid
Loading diagram…
Direct dependency: được khai báo trong package.json.
Transitive dependency: được package khác kéo vào; thường không thể nâng trực tiếp.
Dev dependency: dùng cho build, lint, test hoặc tooling; vẫn có thể chạy trong CI và trên máy developer.
Optional dependency: chỉ cài trong điều kiện/platform nhất định.
Không bỏ qua dev dependencies một cách máy móc. Chúng có thể không nằm trong production runtime nhưng vẫn có quyền đọc source, environment variables, signing keys và CI tokens lúc build.
Manifest, lockfile và cây dependency thực tế
package.json mô tả range mong muốn:
package-lock.json ghi phiên bản resolved, integrity hash và cây transitive cụ thể. Nên:
Commit lockfile.
Dùng npm ci trong CI thay vì npm install để cài theo lockfile.
Review diff của lockfile trong pull request.
Không xóa lockfile như phản xạ đầu tiên để “hết audit warning”.
Đồng bộ version npm/Node trong team và CI.
Xóa lockfile rồi cài lại có thể thay toàn bộ graph, tạo một thay đổi supply-chain lớn khó review và không đảm bảo lỗ hổng được sửa đúng.
npm audit thực sự làm gì?
npm audit gửi mô tả dependency tree tới registry được cấu hình và nhận report về các lỗ hổng đã biết cùng remediation path khi có.
Chạy cơ bản:
Report thường cho biết:
Package và affected versions.
Severity.
Dependency path đưa package vào dự án.
Advisory/CVE hoặc nguồn tham chiếu.
Version có bản vá và lệnh fix gợi ý.
Kết quả phụ thuộc registry/advisory data. Package độc hại mới xuất hiện, bug chưa công bố hoặc private dependency không có advisory có thể không bị phát hiện.
Các chế độ audit hữu ích
JSON cho machine processing
Lệnh audit trả exit code khác 0 khi vượt policy; nếu pipeline cần lưu artifact, xử lý exit code có chủ đích thay vì thêm || true khắp nơi và vô tình bỏ qua gate.
Đặt ngưỡng CI
--audit-level=high điều khiển severity tối thiểu làm command thất bại; không nhất thiết có nghĩa report chỉ hiển thị finding high/critical. Đọc output và version npm đang dùng.
Tập trung production tree
Đây là một view hữu ích cho runtime deployment, không phải lý do bỏ scan full tree. Nên có hai policy:
Production dependency gate nghiêm hơn.
Full dependency report để xử lý tooling/build exposure.
npm audit fix: dùng nhưng phải review
Lệnh này chạy quy trình install và áp dụng remediation mà npm cho là tương thích trong range cho phép. Sau đó phải review:
Không auto-merge chỉ vì command thành công. Patch update vẫn có thể gây regression.
Cẩn thận với --force
--force có thể chấp nhận update ngoài range, kể cả SemVer major hoặc thay đổi breaking. Nó không phải nút “làm sạch security”. Chỉ dùng trên branch riêng khi:
Diff đã được review.
Migration guide đã đọc.
Test/integration/e2e đủ mạnh.
Có rollback plan.
Nếu remediation yêu cầu major upgrade, hãy xử lý như một project upgrade bình thường, không như thao tác tự động vô hại.
Quy trình triage finding
Severity là điểm bắt đầu, không phải toàn bộ risk.
Xác nhận package có trong artifact deploy không.
Tìm dependency path: direct hay transitive?
Kiểm tra reachability: vulnerable function có được gọi không?
Kiểm tra exposure: input attacker có tới code path đó không?
Đánh giá impact: RCE, auth bypass, data leak hay DoS?
Kiểm tra exploit maturity: có public exploit/active exploitation không?
Xác định bản vá và breaking changes.
Gán owner và SLA.
Ví dụ policy:
Risk acceptance phải có lý do kỹ thuật, owner và ngày hết hạn. “Không sửa được” không phải exception vĩnh viễn.
Các chiến lược remediation
Theo thứ tự ưu tiên:
Nâng direct dependency lên patched version.
Nâng parent dependency để kéo transitive fix.
Dùng override tạm thời nếu compatibility đã được test.
Thay package không được bảo trì.
Gỡ dependency không cần thiết.
Mitigate ở application/runtime nếu chưa có patch.
Fork có kiểm soát như giải pháp cuối, với owner và kế hoạch quay lại upstream.
Ví dụ overrides:
Override có thể phá assumption của parent package. Phải chạy unit, integration, e2e và load tests phù hợp; ghi chú vì sao override tồn tại và khi nào xóa.
Snyk CLI: scan sâu hơn và monitoring liên tục
Cài và xác thực theo hướng dẫn của tổ chức:
Scan project:
Tạo snapshot để theo dõi finding mới theo thời gian:
Khác biệt quan trọng:
snyk test đánh giá trạng thái hiện tại và phù hợp làm CI gate.
snyk monitor upload snapshot để service tiếp tục cảnh báo khi database thay đổi; nó không thay thế gate tại build time.
Trong CI:
Lưu Snyk token trong secret store.
Không echo token hoặc đưa vào image.
Scope token theo organization/project khi có thể.
Dùng SARIF/JSON artifact với access hạn chế nếu report có thông tin nội bộ.
Pin version CLI/action để build có thể tái lập.
Dependabot gồm ba luồng khác nhau
Alerts: báo dependency hiện tại có advisory.
Security updates: mở PR lên patched version khi có remediation.
Version updates: định kỳ mở PR giữ dependencies mới ngay cả khi chưa có CVE.
Không nên tắt version updates chỉ vì quá nhiều PR. Hãy group update, điều chỉnh lịch và giới hạn PR để team có thể review.
Ví dụ .github/dependabot.yml:
Security updates và version updates có behavior/config riêng. Bật dependency graph, alerts và security updates trong repository security settings; file YAML chủ yếu điều khiển version-update workflow và các tùy chọn liên quan.
Dependency Review: chặn lỗ hổng mới trước khi merge
Scheduled scan tìm vấn đề đã tồn tại. Dependency review so sánh base/head của pull request để phát hiện package mới hoặc version mới có vấn đề.
Production nên pin third-party GitHub Actions theo full commit SHA và dùng update bot để nâng pin; tag như @v4 có thể thay đổi target theo thời gian.
Đặt check thành required branch protection để finding không chỉ là warning bị bỏ qua.
CI pipeline nhiều lớp
Mermaid
Loading diagram…
Ví dụ script:
CI nên chạy với lockfile đã commit:
Tránh gate quá ồn khiến team quen bấm bypass. Bắt đầu bằng visibility, phân loại backlog, sau đó nâng policy cho new vulnerabilities và critical/high reachable findings.
Scanner không bắt hết malicious package
Vulnerability scanner thường mạnh với known advisories nhưng supply-chain attack có thể chưa có CVE. Khi thêm package mới, review:
Package name có đúng scope không, tránh typosquatting.
Maintainer/repository/provenance có hợp lý không.
Release mới bất thường hay vừa đổi maintainer không.
Install scripts có cần thiết không.
Package có quá nhiều quyền hoặc dependency không.
Download popularity có phải tín hiệu giả không.
Có package native/platform-specific nào chỉ xuất hiện trong CI không.
Không chạy install từ untrusted pull request với production secrets. Install script của dependency có thể thực thi trong lúc cài.
Giảm dependency là một security control
Trước khi thêm package cho một utility nhỏ, hỏi:
Platform/runtime đã có API tương đương chưa?
Package có được bảo trì và có release cadence rõ không?
Có bao nhiêu transitive dependencies?
Maintainer và repository có minh bạch không?
Có thể tree-shake không, và runtime thực sự ship phần nào?
License/provenance phù hợp không?
Package không tồn tại trong graph thì không cần scan, patch hay trust.
SBOM và inventory
Một release nên có inventory dependencies tương ứng với artifact thực tế. SBOM định dạng CycloneDX hoặc SPDX hỗ trợ:
Truy vấn nhanh khi CVE mới xuất hiện.
Đối chiếu package/version giữa services.
Hỗ trợ incident response và customer requirements.
Theo dõi component không còn source repository.
SBOM không tự sửa lỗ hổng. Nó là inventory cần được liên tục enrich và đối chiếu advisory database.
Những sai lầm phổ biến
Chạy npm audit fix --force rồi auto-merge. Breaking update có thể làm app lỗi.
Xóa lockfile để report sạch. Dependency graph thay đổi không kiểm soát.
Chỉ scan production dependencies. Dev tools vẫn chạy trong CI và có access secrets.
Fail mọi low finding ngay ngày đầu. Noise khiến policy bị bypass.
Chỉ scan ở release. Feedback đến quá muộn.
Chỉ dựa vào một advisory database. Coverage và timing khác nhau giữa tools.
Suppress finding không expiry. Exception trở thành debt vĩnh viễn.
Auto-merge Dependabot không test. Secure version vẫn có thể gây regression.
Không scan monorepo/workspaces. Một package con bị bỏ quên.
Cho rằng lockfile ngăn mọi supply-chain attack. Nó tăng reproducibility, không bảo đảm publisher đáng tin.
Đưa scanner token vào config hoặc logs. Công cụ bảo mật trở thành nguồn leak.
Chỉ nhìn CVSS. Reachability, exposure và active exploitation mới quyết định priority thực tế.
Checklist triển khai
Commit package-lock.json và dùng npm ci trong CI.
Inventory direct, transitive, dev và optional dependencies.
Chạy full npm audit và production-focused audit.
Đặt audit-level phù hợp, hiểu exit-code behavior.
Không dùng npm audit fix --force ngoài branch review/test.
Bật GitHub dependency graph, Dependabot alerts và security updates.
Cấu hình version updates theo lịch và group hợp lý.
Dùng dependency review trên pull request và required checks.
Tích hợp Snyk hoặc SCA thứ hai cho coverage/monitoring bổ sung.
Scan mọi workspace/project trong monorepo.
Mỗi finding có owner, priority, SLA và remediation evidence.
Exceptions có phạm vi hẹp và ngày hết hạn.
Dependency PR chạy unit, integration, e2e và build tests.
Scanner tokens nằm trong secret store với least privilege.
Tạo SBOM cho release quan trọng và re-scan theo thời gian.
Review package mới về maintainer, provenance và install scripts.
Gỡ dependencies không dùng hoặc không còn bảo trì.
Kết luận
Quản lý dependency an toàn không phải chạy một lệnh cho report màu xanh. npm audit cho feedback gần ecosystem, Snyk bổ sung analysis và monitoring, còn Dependabot biến advisory thành pull request có thể review. Dependency review chặn rủi ro mới trước khi merge.
Hiệu quả đến từ cách các lớp này phối hợp: lockfile tái lập, CI policy có tín hiệu, test đủ mạnh, triage theo reachability và owner/SLA rõ ràng. Khi update trở thành công việc nhỏ và thường xuyên, team tránh được cả hai cực đoan—bỏ mặc package lỗi thời hoặc nâng cấp hàng loạt trong hoảng loạn khi incident xảy ra.
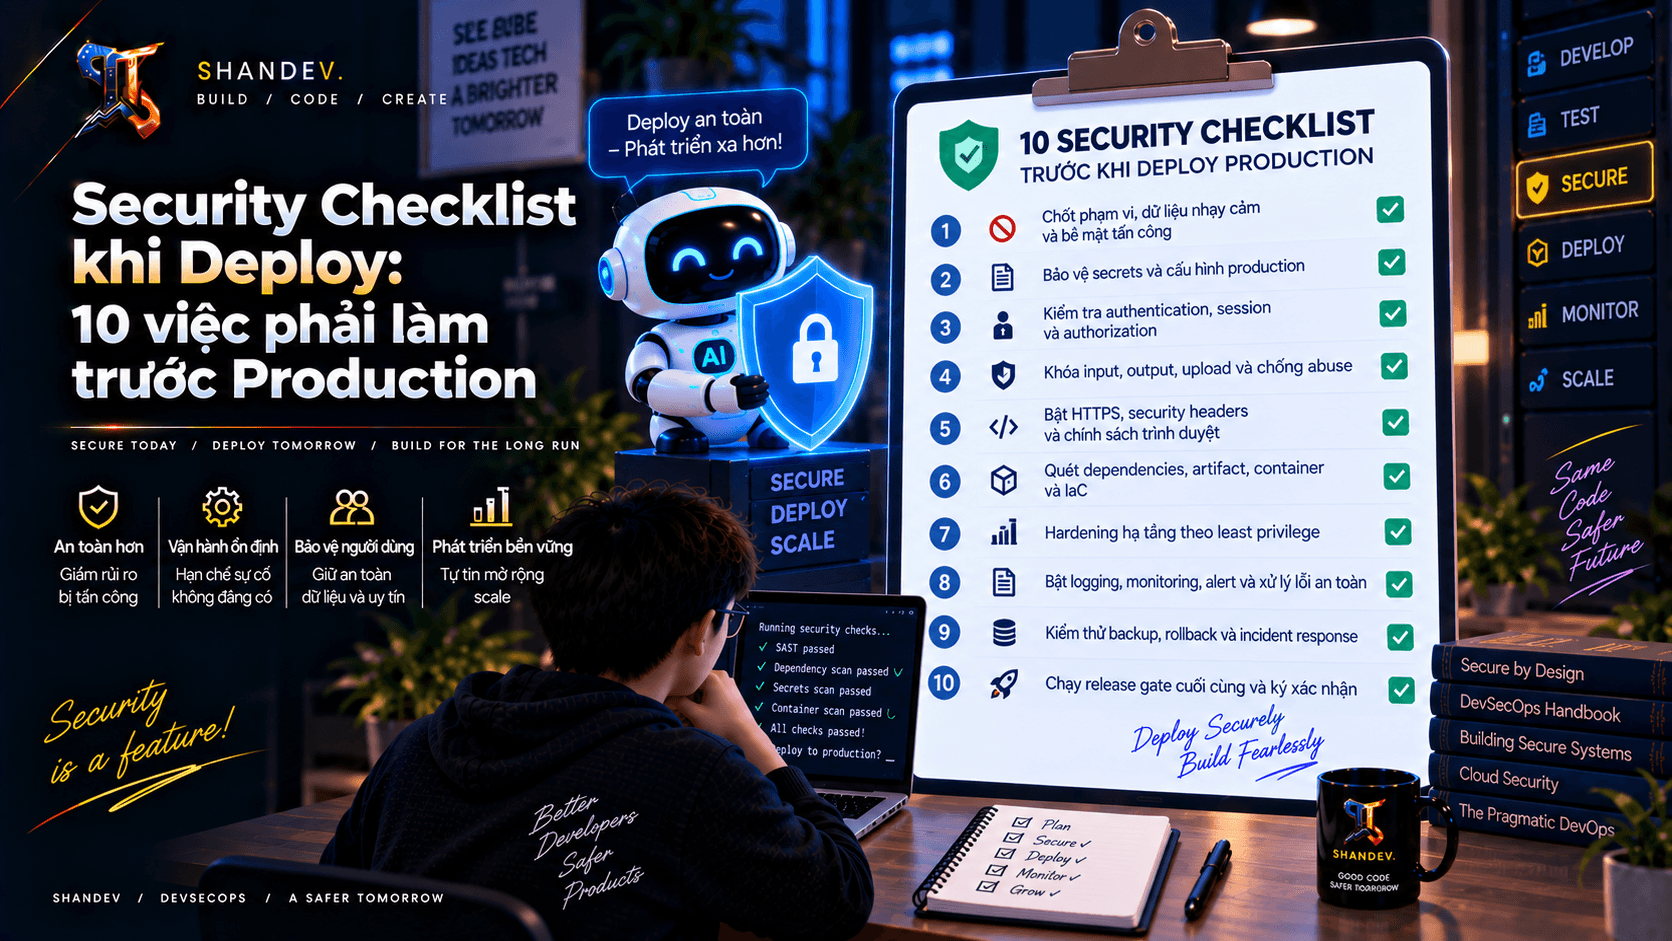
Security checklist 10 bước trước khi deploy production, từ secrets, authentication, TLS và dependency scanning đến monitoring, backup, rollback và incident response.
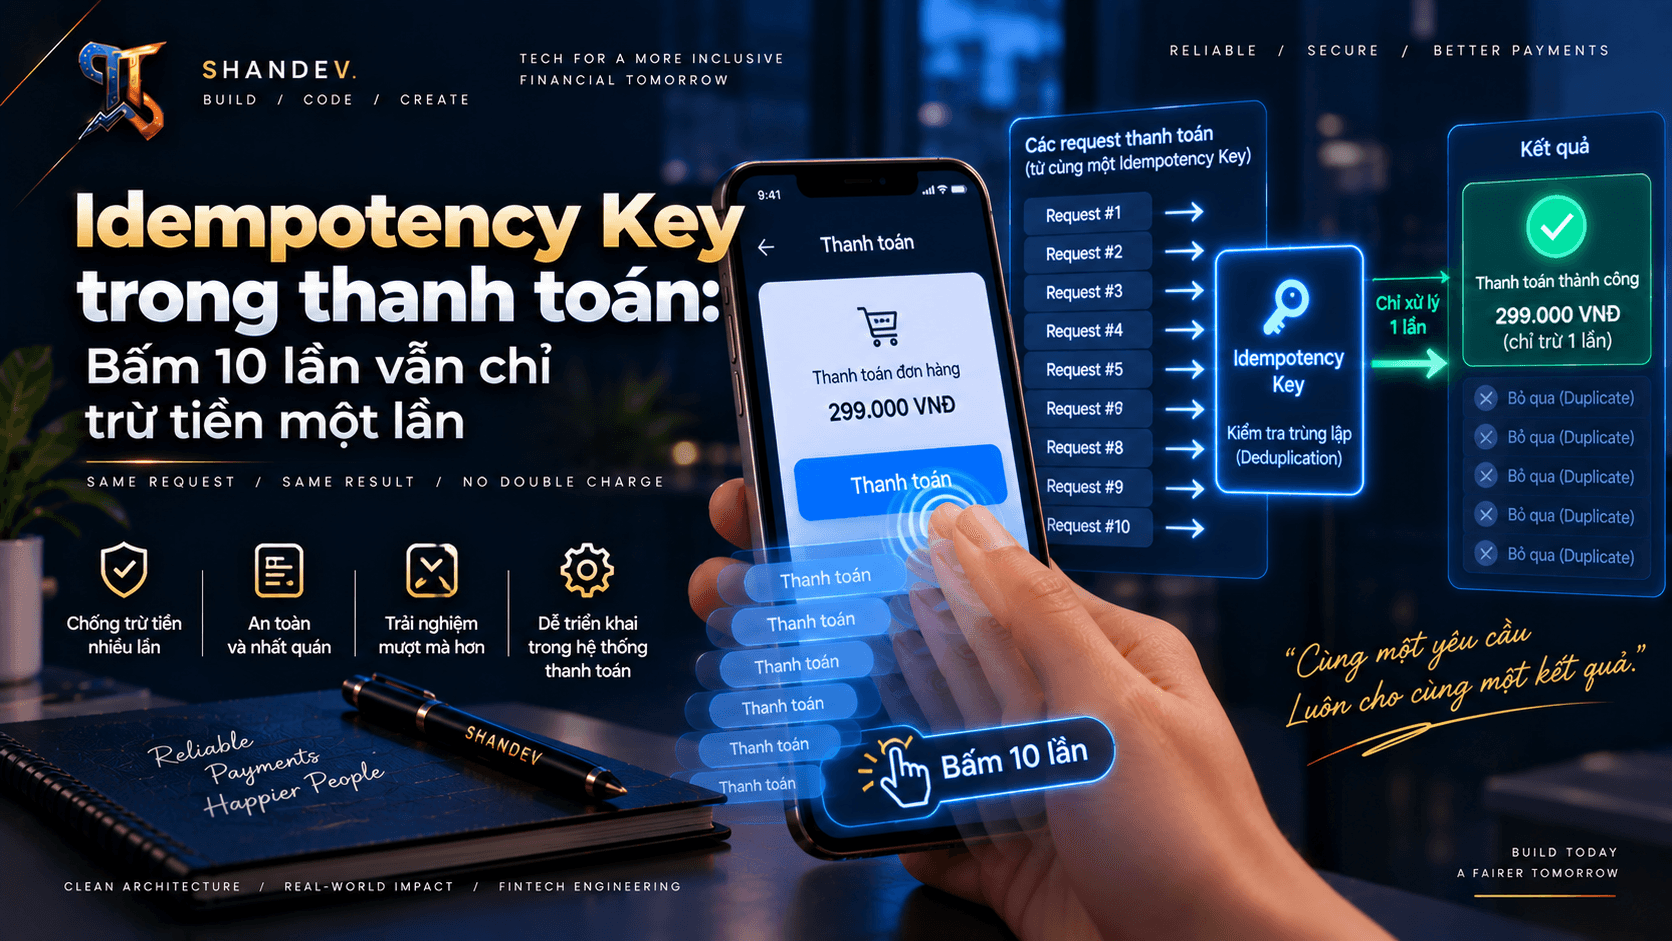
Hướng dẫn triển khai Idempotency Key cho thanh toán với PostgreSQL: unique constraint, request hash, state machine, xử lý request đồng thời, retry, timeout và chống double charge.
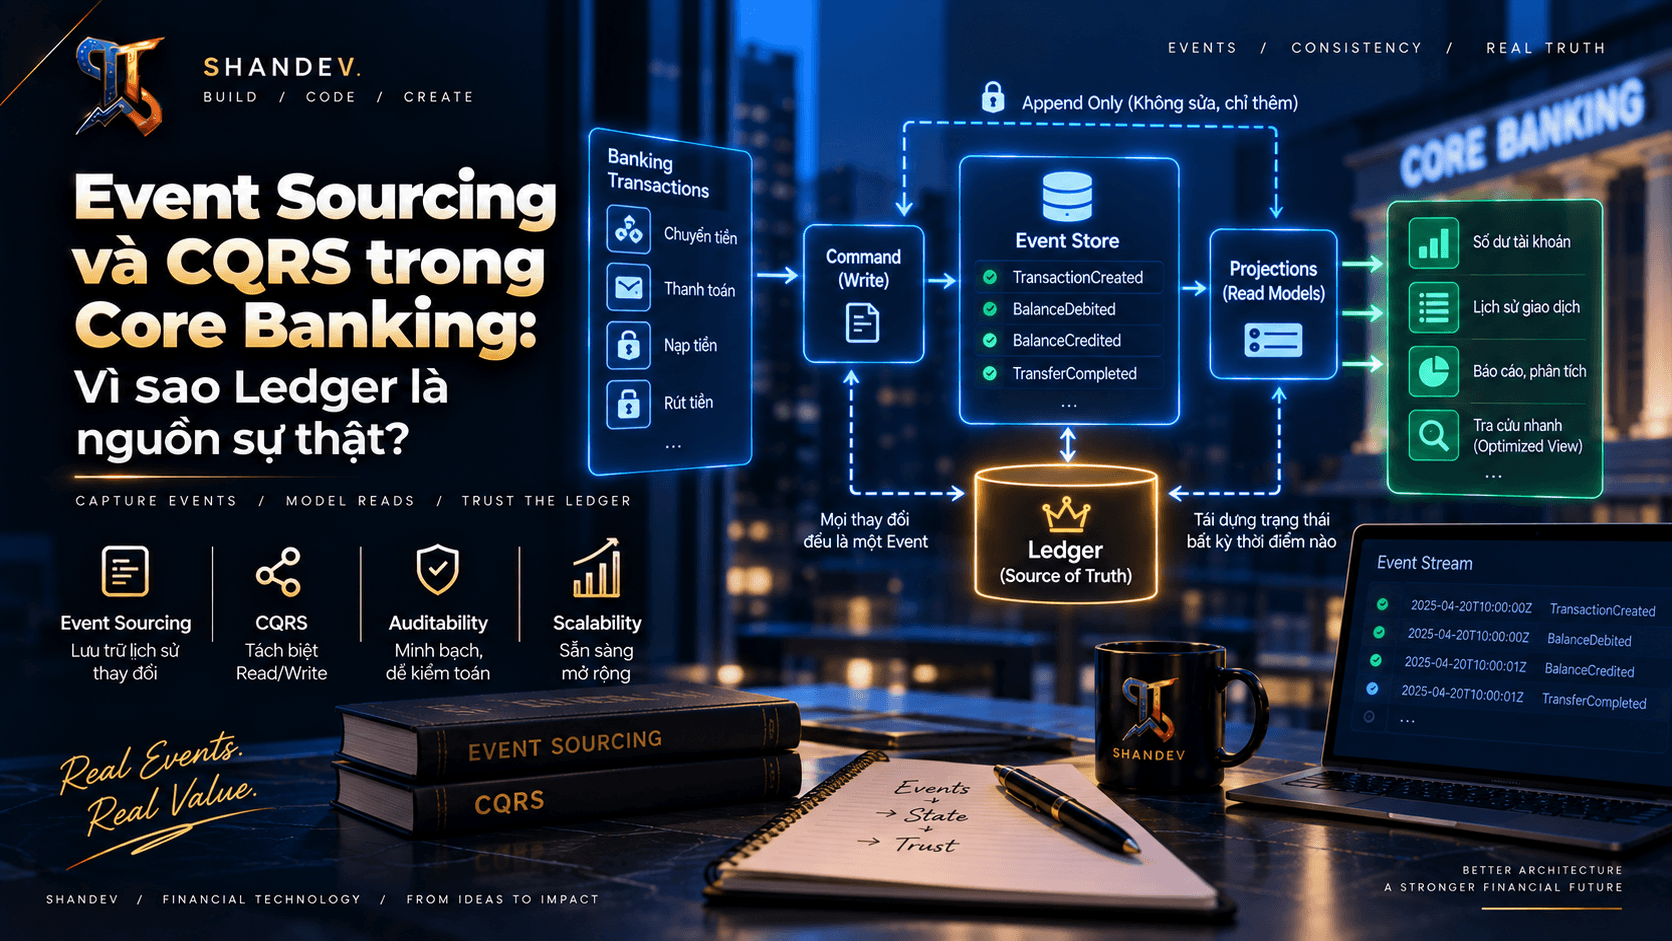
Giải thích kiến trúc Event Sourcing và CQRS trong core banking, từ immutable ledger, double-entry, balance projection, idempotency đến replay, reconciliation và eventual consistency.